WannaCry-angrebet 2017: Ransomware ramte verden på timer
Globalt, maj 2017 – sagen verserer fortsat uden strafferetlig dom
Udgivet 6. juni 2025
Klassifikation:
Fakta
Sagen kort
Den 12. maj 2017 begyndte et af de mest ødelæggende cyberangreb i historien at sprede sig med hidtil uset hast. WannaCry er betegnelsen for et ransomware-angreb baseret på en selvreplikerende orm, der udnyttede en sårbarhed i Microsofts styresystem Windows. Ormen krypterede filer på inficerede computere og krævede derefter betaling i den digitale valuta Bitcoin som betingelse for at genskabe adgangen. Inden for få timer havde angrebet nået computere i over 150 lande verden over, og over 200.000 systemer blev ramt globalt.
Sagen er ikke afsluttet med en strafferetlig dom, og de ansvarlige befinder sig endnu uden for rækkevidde af vestlige retssystemer.
Forbrydelsen
WannaCry adskiller sig fra mange andre ransomware-angreb ved sin evne til selvstændig spredning. Malwaren var konstrueret som en orm, hvilket betyder, at den ikke krævede, at brugere åbnede et inficeret link eller en vedhæftet fil for at sprede sig. I stedet søgte den aktivt efter sårbare systemer på netværket og inficerede dem automatisk ved at udnytte en kritisk sikkerhedsbrist i Windows.
Tidslinje
WannaCry-angrebet begynder og spreder sig globalt
Den 12. maj 2017 begynder ransomware-ormen WannaCry at sprede sig. Inden for få timer er computere i over 150 lande inficeret. NHS erklærer 'major incident' samme dag.
NHS erklærer 'major incident'
Det britiske sundhedsvæsen erklærer en 'major incident' den 12. maj 2017. Mindst 80 NHS-trusts og 603 andre NHS-organisationer rammes i England.
National Audit Office offentliggør rapport om angrebet
Det britiske National Audit Office offentliggør i oktober 2017 en undersøgelsesrapport om WannaCry-angrebet og dets konsekvenser for NHS.
Britiske myndigheder attribuerer angrebet til Nordkorea
Britiske myndigheder og NCSC attribuerer officielt WannaCry-angrebet til Nordkorea og Lazarus Group som den mest sandsynlige aktør. Nøjagtig dato for den officielle udmelding er ikke angivet i de veri
NHS England offentliggør intern læringsrapport
I februar 2018 offentliggør NHS England en intern evaluering af angrebet med fokus på læringspunkter og forebyggelse af fremtidige angreb.
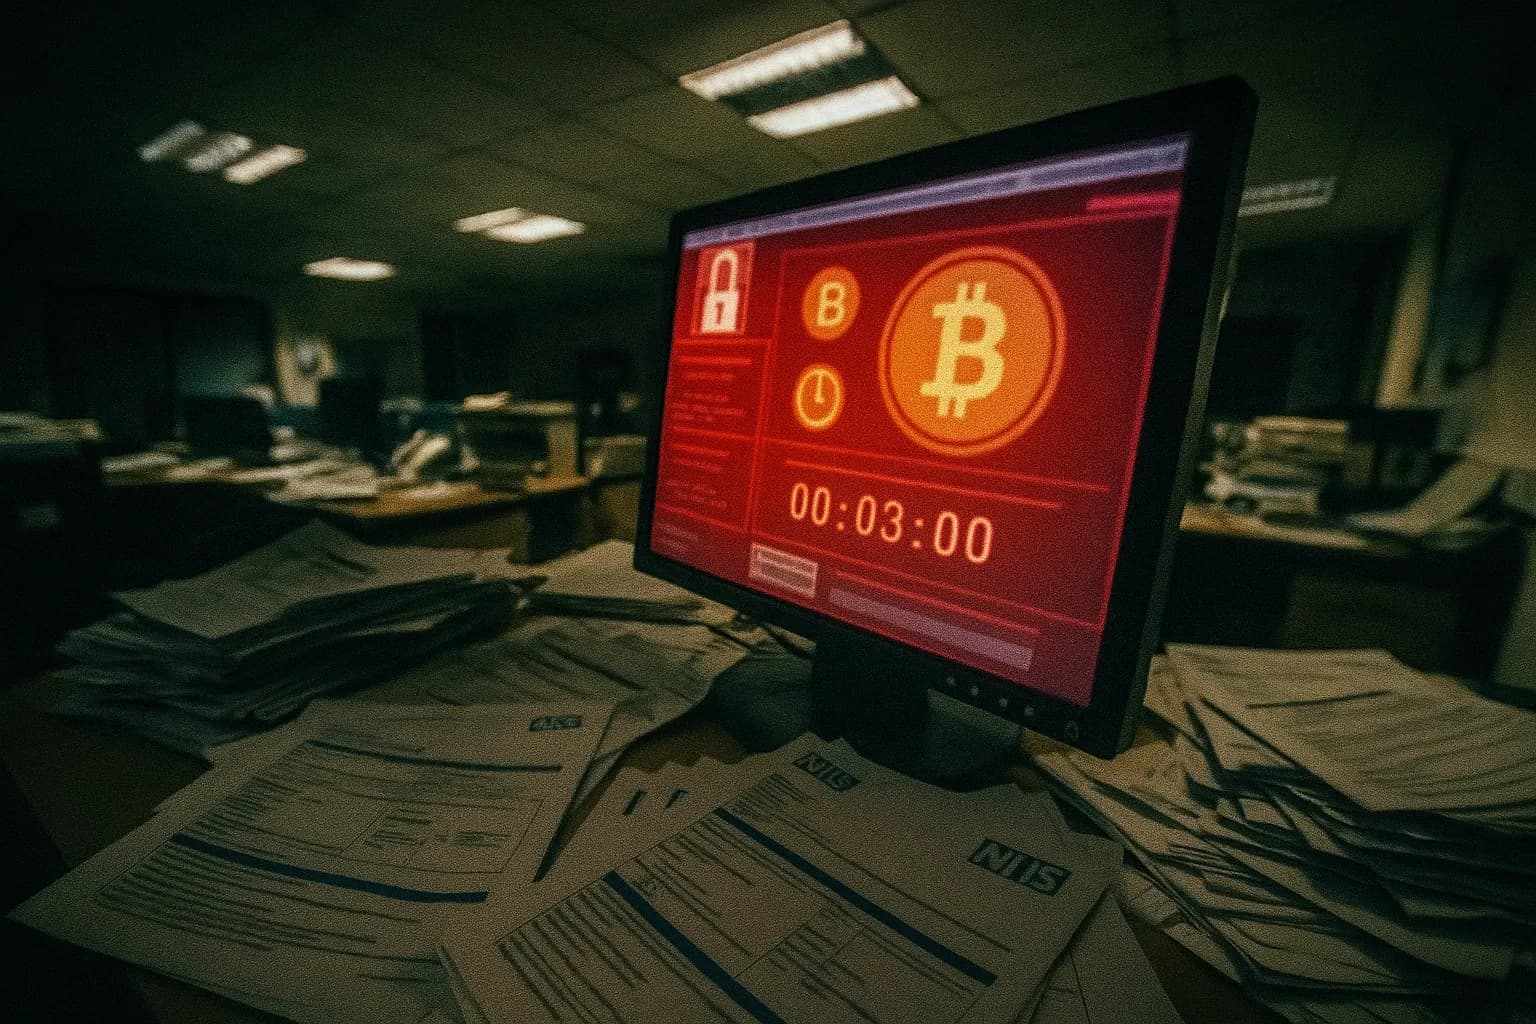
Når et system var inficeret, krypterede WannaCry filer på den berørte computer og viste en meddelelse til brugeren med krav om betaling i Bitcoin. Ofre fik en frist: betalte de ikke inden for den angivne tid, truede angriberne med permanent datatab.
Angrebet var ikke målrettet mod specifikke organisationer, men spredte sig bredt til alle sårbare systemer, det kunne nå. Ifølge National Audit Office i Storbritannien var det britiske sundhedsvæsen, NHS, blandt de institutioner, der led mest under angrebet – ikke fordi det var et specifikt mål, men fordi mange NHS-systemer kørte på ældre og sårbare versioner af Windows.
Konsekvenser for NHS
Det britiske NHS erklærede en 'major incident' den 12. maj 2017, samme dag som angrebet begyndte. NHS England har dokumenteret, at mindst 80 af landets 236 NHS-trusts samt 603 andre NHS-organisationer – herunder 595 almenpraksisser – blev ramt i England alene.
Konsekvenserne var umiddelbare og alvorlige for patienter og sundhedspersonale. Mindst 6.900 til 6.912 NHS-aftaler og konsultationer blev aflyst som en direkte følge af angrebet. Sundhedspersonalet måtte i en periode arbejde uden adgang til digitale patientjournaler og systemer, som normalt udgør rygraden i det moderne sundhedsvæsen. En intern læringsevaluering fra NHS England konkluderede efterfølgende, at angrebet afslørede betydelige sårbarheder i it-infrastrukturen, og at konsekvenserne i høj grad var undgåelige.
Efterforskning og attribution
Efterforskningen af WannaCry-angrebet involverede efterretnings- og retshåndhævende myndigheder i flere lande. Britiske myndigheder og National Cyber Security Centre (NCSC) attribuerede angrebet til Nordkorea og den statslige hackergruppe Lazarus Group som den mest sandsynlige aktør bag angrebet. Attribution i cybersager er en kompleks disciplin, der bygger på teknisk analyse af kode, infrastruktur og operationsmønstre – og myndighedernes konklusion i dette tilfælde er udtrykt med høj grad af sikkerhed, men er per definition ikke en strafferetlig afgørelse.
BBC rapporterede om den britiske regerings officielle attribution til Nordkorea, som markerede en usædvanlig åben diplomatisk udmelding i forbindelse med et cyberangreb.
Den amerikanske anklagemyndighed tog efterfølgende et konkret juridisk skridt og rejste tiltale mod en nordkoreansk statsborger ved navn Park Jin Hyok i forbindelse med angrebet. Tiltalen skete in absentia, det vil sige uden at den tiltalte var til stede, da der ikke eksisterer en udleveringsaftale, der ville gøre det muligt at bringe ham for en amerikansk domstol.
Retssag og dom
Der foreligger ingen offentlig strafferetlig domfældelse for WannaCry-angrebet. Tiltalen mod Park Jin Hyok er rejst in absentia, og han er ikke stillet for en domstol. Sagen udgør dermed et eksempel på den grundlæggende udfordring ved efterforskning af statsligt sponsorerede cyberangreb: selv når attribution er mulig, og en tiltale kan rejses, mangler de redskaber, der er nødvendige for at gennemføre en egentlig straffesag.
KrimiNyt har valgt ikke at gengive spekulationer om tiltaltes eventuelle funktion eller organisatoriske tilknytning ud over, hvad der fremgår af de offentligt tilgængelige og verificerede kilder.
Sagen i dag
WannaCry-angrebet betragtes i dag som et vendepunkt i den globale forståelse af cybertrusler mod kritisk infrastruktur. Sagen illustrerede tydeligt, at ransomware ikke blot er en trussel mod private virksomheder, men kan lamme offentlige institutioner med direkte konsekvenser for borgernes liv og sikkerhed.
Ingen er blevet domfældt for angrebet ved nogen straffedomstol. Sagen er fortsat verserende i den forstand, at de identificerede gerningsmænd ikke er bragt for retten, og at statslige cyberaktørers straffrihed fortsat udgør et uløst spørgsmål i international ret og diplomati.
For NHS's vedkommende medførte angrebet et intensiveret arbejde med cybersikkerhed og opgradering af it-infrastruktur. Evalueringer og rapporter fra både National Audit Office og NHS England selv har været med til at sætte dagsordenen for, hvordan sundhedssektoren fremadrettet beskytter sig mod lignende angreb.
Spørg om denne sag
Svar kun fra KrimiNyts dækningFølg sagen
Få en mail, når der kommer en ny dokumentar, podcast eller bog om WannaCry-angrebet 2017: Ransomware ramte verden på timer, eller når der falder dom.